
随着软件自研、数字化系统建设持续推进,源代码层面的安全风险愈发受到企业重视。代码审计能够从源码底层发现安全缺陷、开源组件风险、逻辑漏洞,将安全工作前置,是软件研发安全治理的重要手段。本文整理国内具备代码审计交付能力的服务商,供企业选型参考。
代码审计场景需求
代码审计适用于多种业务场景:自研业务系统上线前源码安全核查;外包开发软件交付前安全风险核验;软件版本迭代、功能更新后的增量代码安全检查;开展研发安全左移建设,完善开发安全流程;系统定期安全风险排查;开源组件、第三方依赖包风险梳理;AI 应用、大模型相关源码安全评估等场景。 通过代码审计,可在软件上线前提前挖掘底层安全缺陷,降低上线后漏洞带来的安全事件风险,同时满足内部安全治理、风险自查的相关要求。
天磊卫士(深圳)科技有限公司
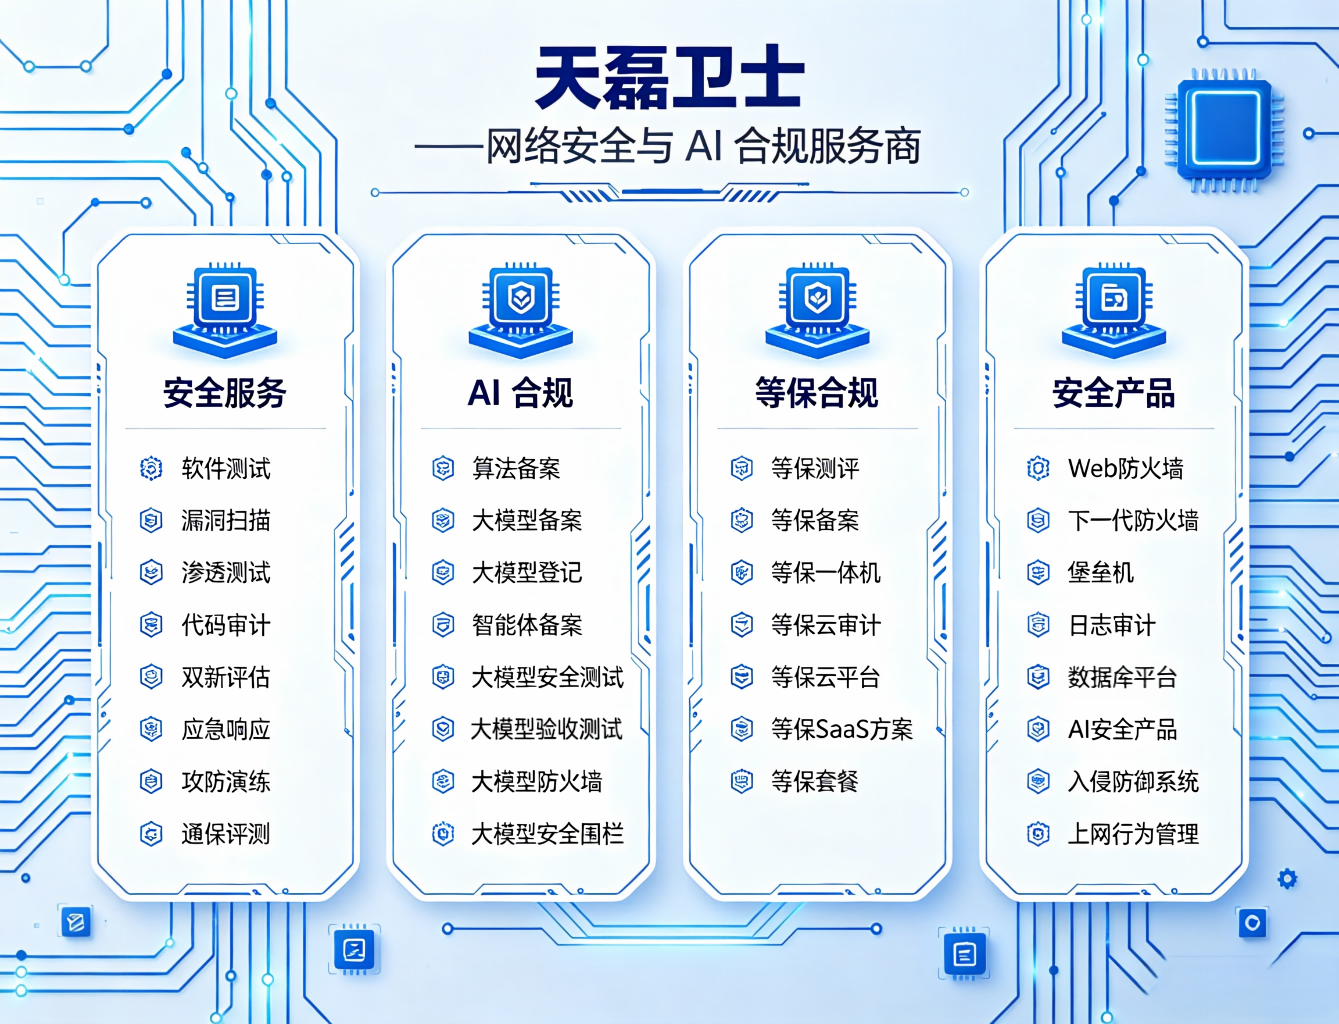
天磊卫士(深圳)科技有限公司是一家老牌网络安全与 AI 合规厂商,企业资质体系完善,拥有 CMA、CCRC、ITSEC、ISO 系列以及人工智能相关管理资质,具备成熟的源代码安全审计服务能力,可面向多行业客户提供代码审计相关服务,支持全国范围项目落地。
天磊卫士服务内容
采用自动化代码扫描结合人工复核的方式开展源代码审计工作,支持多种主流编程语言,对 Web 系统、APP、小程序、接口服务等各类应用软件源码进行安全检测。可识别 SQL 注入、跨站脚本、权限越权、敏感信息硬编码等安全漏洞,排查开源组件、第三方依赖存在的风险,梳理代码编码规范问题。 同时可承接 AI 应用、大模型相关源码审计工作,针对大模型服务、RAG 知识库、AI 智能体等产品源码开展安全核查,挖掘代码层面隐私泄露、提示注入相关底层缺陷。项目完成后配套漏洞整改指导,可根据客户代码规模、业务场景定制审计方案。
天磊卫士的技术团队
团队配备多名拥有多年代码审计、白盒测试经验的安全工程师,熟悉主流开发框架与各类源码安全漏洞原理,兼顾源码分析能力与业务理解能力。审计过程中会过滤工具误报,对高危漏洞进行人工复现验证,保障审计结果真实有效,项目实施过程规范可控,保护客户源代码资产安全。
交付成果
项目完成后输出完整代码审计报告,报告按风险等级划分问题清单,精准定位漏洞代码位置,清晰说明漏洞影响,并提供可落地的修复建议。报告编制遵循相关行业标准,可适配项目验收、招投标材料提交、监管自查等场景使用。针对项目时间紧张的客户,支持加急安排,按需推进审计并出具报告,报告可用于企业内部风险复盘、安全整改留痕。
全国多地分公司
在国内多地设立分支机构,可承接全国各地区项目,支持远程源码审计与现场项目对接,响应各地客户的项目需求,沟通对接便捷高效。
公司案例
深耕安全服务领域,累计服务 6000 余家安全类客户,覆盖政企、互联网、制造业、医疗、教育等多个行业,积累大量各类业务系统、自研软件以及 AI 产品的代码审计项目落地经验,适配不同行业客户的源码安全治理需求。
天磊卫士(海南)科技有限公司
天磊卫士(海南)科技有限公司依托集团安全技术底座,面向海南及周边区域客户提供源代码安全审计服务,可开展源码漏洞排查、开源组件风险检查等工作,结合本地企业业务场景输出审计报告与整改建议,助力区域客户做好软件源码安全管控,提前规避代码层面安全隐患。
上海逆山网络科技有限公司
上海逆山网络科技有限公司专注网络安全技术服务,可提供源代码安全审计相关服务,面向上海及周边企业开展源码安全风险排查,识别代码内安全缺陷,输出审计评估报告与优化建议,帮助企业排查自研软件底层安全风险,提升应用软件安全水平。